

Med en verden over stigende online tilstedeværelse kommer også internettets mørke side frem. Mængden af online kriminalitet stiger for hvert minut, hvilket gør det stadig vigtigere, at man giver ekstra opmærksomhed til online sikkerheden af deres data, servere og websites.
WordPress er stadig en af de mest populære platforme til at opbygge websites og tilbyder alt, hvad en organisation eller individ har brug for, for at sætte en velstruktureret hjemmeside online. Dette betyder også, at mange hackere fordyber sig i, hvordan de kan omgå sikkerheden i WordPress.
Heldigvis er der masser af forholdsregler, som du selv kan tage, for at sikre, at din WordPress-side er en digital fæstning; og dem forklarer vi nøje nedenfor!
Betydningen af online sikkerhed
Ligesom en slotsejer konstant er årvågen for at beskytte sit slot, skal du som webstedsadministrator konstant være opmærksom for at holde de digitale porte lukkede og beskytte dine online værdigenstande mod indtrængere. Hvis du ikke konstant er opmærksom på dette, kan det være, at der opstår svage punkter på din hjemmeside, som hackere og online forbrydere udnytter taknemmeligt.
Faren ved dårlig online sikkerhed er, at en masse følsomme data kan ligge frit tilgængelige. Risikoen varierer pr. hjemmeside og ved, hvilke data der bliver indtastet på hjemmesiden. Hvis du har en webshop eller formularer, der beder om personlige oplysninger, er det ekstra vigtigt, at du gør alt for at sikre, at disse oplysninger er i sikker behold.
De simpleste trin til stærk sikkerhed
Heldigvis behøver en ordentlig cybersikkerhed ikke at være kompliceret; det kræver blot lidt opmærksomhed. En af de vigtigste trin, du kan foretage, er at sørge for, at du regelmæssigt opdaterer dit WordPress, temaer og plugins. På denne måde er du sikker på, at du bruger den nyeste software, som også omfatter sikkerhedsaspektet.
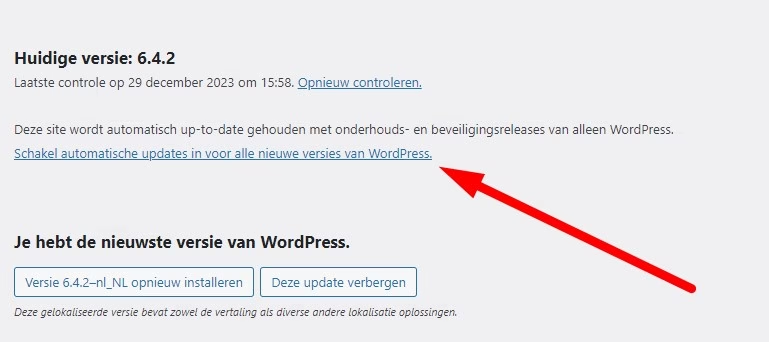
Automatiske opdateringer i WordPress
Dette lyder måske som om, at du hver uge i en time manuelt skal opdatere alle plugins og temaer, men heldigvis har du i din WordPress backend en mulighed for at ‘Aktivere Automatisk Opdateringer’. Når du markerer denne mulighed bag de installerede plugins, behøver du at være mindre opmærksom på det, og du skærper sikkerheden på din side betydeligt.
Et stærkt kodeord til din WordPress
Det lyder måske som en selvfølge, men et stærkt og kompliceret kodeord kan også forbedre sikkerheden på din side betydeligt. Et kodeord med mange (læs)tegn, tal og store og små bogstaver udgør hurtigt et stærkt kodeord.
Hvis du har svært ved at huske disse kodeord (for helst bruger man aldrig et kodeord mere end én gang), kan du bruge en Password Manager, såsom Dashlane. Det er også tilrådeligt at ændre dine kodeord regelmæssigt.
Tofaktorautentificering på din WordPress-hjemmeside
Et stærkt kodeord gør meget, men hvis du virkelig vil gribe det rigtigt an, kan du installere tofaktorautentificering (2FA) på din side. Dette betyder, at du ud over din kodeord skal gennemføre endnu et trin for at logge ind. Det andet trin kunne for eksempel være:
- Modtage en kode i din e-mail
- Modtage en kode i en SMS
- En biometrisk scanning (fingeraftryk)
- Koble en autentificerings-app (som Google Authenticator)
Der er masser af apps og plugins i WordPress, der tilbyder gode muligheder for dette, og hvilken type 2FA plugin du vælger, er naturligvis en fuldstændig personlig beslutning.
Ekstra tips til en god WordPress-sikkerhed
Endnu nogle trin, du kan tage for at sikre din hjemmeside godt, er for eksempel at opnå et SSL-certifikat eller erhverve den bedste WordPress Hosting med det højeste niveau af cybersikkerhed.
Et SSL-certifikat til din WordPress-hjemmeside
Et SSL-certifikat er en digital fil, der anvender kryptering på dataudvekslingen mellem en hjemmeside og dens besøgende. Det garanterer en sikker, krypteret forbindelse, der beskytter fortrolige oplysninger som kodeord og betalingsoplysninger mod uautoriseret adgang og cyberangreb. Det indgyder også stor tillid hos de besøgende.
En sikker login på WordPress
Du kan også begrænse antallet af loginforsøg for at sikre, at hackere ikke har fri mulighed for at gætte dit kodeord så mange gange, de vil.
Ved at sætte en grænse for, sikrer du, at de, efter et X antal mislykkede forsøg, skal vente, før de kan forsøge igen. Dette kan for eksempel gøres med Limit Login Attempts Reloaded plugin. Derudover kan du tilføje en reCAPTCHA til din login-side for at modvirke effekten af automatiserede angreb.
Det er også klogt at fjerne gamle plugins og temaer, der ikke længere bruges og dermed er overflødige.
Nu, hvor vi har alt online, fra personlige fotos til finansielle transaktioner, bliver det mere og mere vigtigt, at vi giver opmærksomhed til at sikre disse data. Med disse enkle og praktiske tips kan du sikre, at din WordPress-side altid er opdateret med de nyeste versioner af dine plugins og temaer.
Du behøver ikke at være en cybersikkerhedsekspert for at stille en stærk online forsvar mod det stigende antal online kriminelle op. Så længe du af og til bruger lidt tid på det, kan du komme langt med at beskytte dine følsomme data. Ved at følge disse tips kan du undgå de fleste farer og mindske sårbarheder! Har du brug for mere til din WordPress-side? Som hosting, et domaene eller en VPS? Vi hjælper dig gerne videre!
WordPress hosting bestellen?
Makkelijk, snel & veilig je eigen WordPress website.

Skriv et svar